Votre banque est la marque que les escrocs imitent le plus volontiers, parce qu’un seul message réussi leur donne directement accès à de l’argent. BNP Paribas, Crédit Agricole, LCL, La Banque Postale, Crédit Mutuel, Banque Populaire, Société Générale, Caisse d’Épargne ou banques en ligne : aucune n’est épargnée, et les faux messages arrivent aussi bien chez les clients que chez ceux qui n’y ont jamais eu de compte.

Ce qui a changé depuis nos premiers exemples
Les faux mails que nos lecteurs nous transmettaient au début des années 2010 réclamaient un numéro de carte ou les 64 cases d’une carte de codes, avec une orthographe souvent désastreuse. Depuis que chaque paiement doit être validé dans l’application de la banque, les escrocs ont changé de méthode. Ils n’ont plus seulement besoin de vos identifiants : il leur faut que vous validiez vous-même leurs opérations.
D’où les scénarios qu’on voit le plus aujourd’hui :
- Le SMS d’alerte : « Nouvel appareil associé à votre compte », « Ajout d’un bénéficiaire », « Paiement de 890 € en cours ». Si ce n’est pas vous, il faut appeler un numéro ou cliquer sur un lien.
- L’appel du faux conseiller, qui suit souvent ce SMS. Votre interlocuteur connaît votre nom et votre banque, le numéro affiché peut être celui de votre agence, et il vous demande de valider dans l’application une opération « pour l’annuler », de lui lire un code reçu par SMS, ou de remettre votre carte à un coursier.
- La mise à jour obligatoire : clé digitale, Certicode, Sécuripass ou carte bancaire à « réactiver » avant une date limite, sous peine de blocage.
Nous détaillons le piège du faux conseiller dans notre article sur 3D Secure et les fraudes au faux conseiller.
Ce que votre banque ne fera jamais
Votre banque ne vous demandera jamais, ni par e-mail, ni par SMS, ni au téléphone :
- de lui communiquer un code reçu par SMS ou votre code secret ;
- de valider dans votre application une opération que vous n’avez pas initiée vous-même, même « pour l’annuler » ;
- de virer votre argent vers un « compte sécurisé » ;
- de remettre votre carte à un coursier ou à un agent.
Si on vous demande l’une de ces choses, raccrochez, même si l’appel semble venir de votre agence. Puis rappelez votre conseiller vous-même, au numéro habituel ou à celui de votre carte.
Vous avez donné vos informations ou validé une opération
Faites opposition sans attendre, depuis votre application ou au 0 892 705 705 (serveur interbancaire d’opposition), et prévenez votre banque. Changez vos identifiants de banque en ligne. Pour être remboursé, appuyez-vous sur l’article L133-18 du code monétaire et financier : nos explications sur le remboursement d’une opération de paiement non autorisée détaillent vos droits et les arguments à opposer à une banque qui invoque votre « négligence grave ». Portez plainte, la banque vous demandera souvent le récépissé.
Pour signaler un SMS, transférez-le au 33700. Pour un e-mail, utilisez Signal Spam.
Exemples réels reçus par nos lecteurs
Ces faux messages ont été envoyés à nos lecteurs entre 2010 et 2016. Nous les avons gardés tels quels. Certains procédés ont disparu, comme la carte de codes à 64 cases ou le « Verified by Visa », remplacé depuis par la validation dans l’application de la banque. Mais les ressorts sont les mêmes qu’aujourd’hui : l’urgence, la menace de blocage et le lien à suivre.
BNP Paribas
« Consulter la boîte de messagerie »

Les escrocs veulent vous faire cliquer sur les liens que contiennent ces mails
Ces liens s’intitulent « Consulter la boite de messagerie » ou « Accédez à vos comptes » par exemple. Or si vous cliquez sur ces liens, vous tomberez sur une fausse page internet de la BNP. Cette dernière imite la page officielle de la BNP et vous invite à saisir votre identifiant et votre mot de passe.
Autre exemple, encore plus sommaire en termes de construction.

À noter que dans les deux exemples ci-dessus, l’expéditeur a choisi un nom approchant celui de la BNP. Car dans le premier cas, on trouve « baripas.fr » et dans le deuxième « BNP Pariibs ». Dans le corps du deuxième mail, les escrocs utilisent « BMP Pariibas ».
Un « M » à la place d’un « N », un deuxième « i » et les escrocs espèrent déjouer les anti-spams présents dans les boites mails de leurs potentielles victimes. En faisant attention à ces détails, on s’aperçoit vite de la supercherie. Mais si on n’y prête pas garde, on va vite fait de croire à un courriel légitime de la banque.

Crédit Agricole
Deux faux mails bien écrits
Ci-dessous deux exemples de ces tentatives de phishing. On peut remarquer l’utilisation du logo et du slogan officiel de la banque, ce qui donne de la crédibilité au message. Pas de fautes d’orthographe, on constate que les escrocs ont fait des efforts.
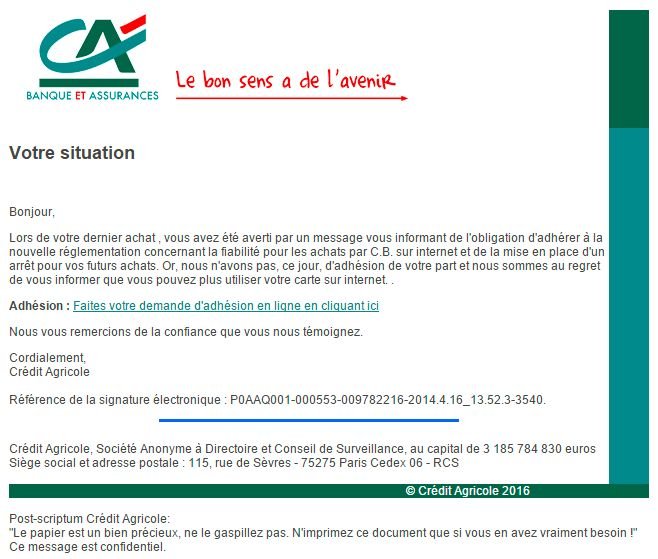
Cependant, certaines tournures de phrase restent douteuses et parfois difficiles à comprendre. Nous vous laissons faire votre jugement afin de ne pas citer d’exemples qui pourraient aider les escrocs à améliorer leurs tentatives de phishing au faux mail du Crédit Agricole.
Les escrocs envoient des milliers de courriels à des inconnus en espérant que quelques-uns se fassent piéger.
D’ailleurs les escrocs ne vérifient pas dans quelle banque les destinataires de leurs messages ont leur argent. Il arrive donc fréquemment que les internautes reçoivent de soi-disant courriels d’une banque dans laquelle il ne sont pas client.
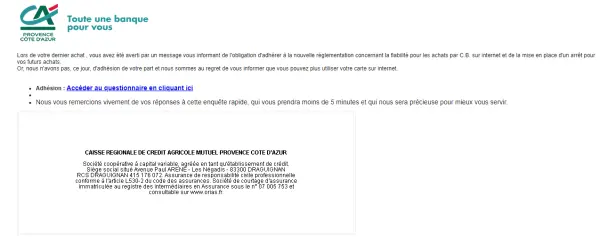
En usurpant le nom du Crédit Agricole, les escrocs augmentent néanmoins leur chance de faire des victimes. En effet de nombreuses personnes ont un compte dans cette banque. Un internaute qui ne ferait pas attention aurait vite fait de penser qu’il s’agit d’un message légitime du Crédit Agricole.
Le lien présent dans l’exemple ci-dessus menait vers un site désactivé à l’heure où nous avons reçu ce message. Mais il est fort à parier qu’en temps normal, ce site aurait été une copie de la page d’accueil du Crédit Agricole. En saisissant ses codes d’accès sur ce site, un internaute les aurait en réalité divulgués aux escrocs. Ces derniers auraient alors pu naviguer sur ce compte en banque et faire des dégâts.
LCL
« Vous avez (1) nouveau message »

Le titre de cet e-mail est « vous avez (1) nouveau message » et le contenu de ce message est le suivant :
LCL Le Credit Lyonnais ®
Bonjour,
Nous avons détecté une connexion à votre compte à partir d’un appareil non reconnu.
Si ce n’était pas vous, Veuillez vous référez ci-dessous afin de sécuriser votre compte : Acces direct
Merci de votre confiance.
Service client id:03345 ,
Ps: Ce mail à été envoyé à partir d’une adresse courriel non classique. Merci de ne pas y répondre
« Mise à jour LCL, veuillez confirmer votre compte maintenant ! »
Alors que ce premier exemple de tentative de phishing invoquait un classique problème de sécurité pour inviter l’internaute à cliquer sur un lien qui redirigeait vers une page imitant le site officiel de LCL, le second exemple ne s’embête pas de tels procédés. En effet, il demande simplement au destinataire de répondre au mail en donnant ses identifiant et code d’accès.

Le titre de cet e-mail est « mise a jour LCL,veuillez confirmer votre compte maintenant! » et enfin le texte est :
Cher client de LE CRÉDIT LYONNAIS,
Le département technique de LE CRÉDIT LYONNAIS procède à une mise a jour de logiciel programmée de façon à améliorer la qualité des services bancaires.
Nous vous demandons avec bienveillance de remplir le formulaire ci-dessous
Nom:……………………………………………….
Prénom:……………………………………………….
Email:……………………………………………….
Identifiant LCL:……………………………………………….
Code d’accès LCL:……………………………………………….
____________________________________________________________________________
Cliquez sur ‘’Répondre » Remplissez la grille d’informations. Ensuite cliquez sur ‘’envoyer » Une fois le remplissage terminé.
Nous nous excusons pour tout désagrément et vous remercions de votre coopération.
LE CRÉDIT LYONNAIS
La Banque Postale
Un faux « certificat de sécurité »
Dans ce premier courriel, on remarquera le nombre élevé de fautes d’orthographe. Il semble qu’il n’y ait aucun accent sur les mots qui devraient en voir besoin. De plus, le mot « dauthentficaton » est un des exemples de fautes d’orthographe qui doit vous faire immédiatement réagir. Vous devriez considérer immédiatement cet e-mail comme une tentative de phishing Banque Postale. Votre réflexe doit être de jeter cet e-mail à la poubelle !
On notera également l’utilisation d’un bandeau en entête qui ne reprend même pas le logo officiel de la Banque Postale, ce qui montre le niveau encore amateur de ce tentative de phishing Banque Postale. Si vous êtes client de cette banque, cela doit vous alerter qu’il ne s’agit ni plus ni moins qu’une tentative d’hameçonnage Banque Postale. (Merci à R.C pour l’envoi de cet exemple de courriel)

Bonjour
Lors de votre dernier achat ,Nous vous avons averti par un message vous
informant de l’obligation d’adherer au nouveau dispositif dauthentficaton
des paiements sur internet , et de la mise en place d’un blocage pour vos futurs paiements.
Nous n’avons pas, a ce jour, d’adhesion de votre part et nous sommes au regret de vous informer que vous ne pouvez plus utiliser le service achat Sur internet.
Adhesion:
Faites votre demande adhesion en ligne en remplissant le certificat de securite ci-joint.
Apres avoir finalise le formulaire avec succes , un agent de notre banque vous contactera par telephone pour valider vos informations
Cordialement,
La Banque Postale
Service Clients
Centre Financier,54900
Cedex 09
La même arnaque, mieux écrite
Dans ce deuxième exemple, les escrocs s’améliorent. Le texte est le même que dans le premier exemple. Pas de fautes d’orthographe évidente, mais le logo utilisé est l’ancien logo dans la banque postale. Dommage.
Cher(e) Client(e),
Lors de votre dernier achat , vous avez été averti par un message vous informant de l’obligation d’adhérer à la nouvelle réglementation concernant la fiabilité pour les achats par C.B. sur internet et de la mise en place d’un arrêt pour vos futurs achats.
Or, nous n’avons pas, ce jour, d’adhésion de votre part et nous sommes au regret de vous informer que vous pouvez plus utiliser votre carte sur internet.
- Adhésion : Faites votre demande d’adhésion en ligne en cliquant ici
Merci de la confiance que vous nous témoignez.
Cordialement,
Crédit Mutuel
Nous avons rempli la fausse page pour voir ce qu’elle demandait
Dans cette tentative de phishing Crédit Mutuel, ni message d’alerte inquiétant, ni menace de suspension de votre carte de crédit. Juste un courriel qui vous indique que vous avez reçu un nouveau message de la part du Crédit Mutuel. Vous êtes alors invité à cliquer sur l’image telle que celle ci-dessous :

Si vous cliquez sur l’image en question, vous êtes alors redirigé vers une page tierce. Celle-ci imite la page officielle du crédit mutuel. Cette page vous invite cette fois-ci à saisir votre identifiant et votre mot de passe. Si vous remplissez les champs demandés à travers cette fausse page, vous n’allez pas accéder à votre compte au Crédit Mutuel comme vous le pensez.
Mais vous allez indiquer aux escrocs les informations qui leur permettront à leurs tours d’accéder à votre compte en banque. Munis de ces informations, les escrocs vont pouvoir effectuer des transferts d’argent en puisant dans vos économies.
La fausse page en question (en premier) et la vraie page du site officiel (en second) sont réunies ci-dessous
La page imitée

La page officielle du Crédit Mutuel

La fausse page se révèle être une bonne imitation. En effet, on y retrouve les images, la taille des différentes colonnes, les couleurs.
Jouons le jeu (!) et entrons un identifiant au hasard et un mot de passe invité de toute pièce. Sur le site officiel, la réponse ne se fait pas attendre :

En revanche, sur le site factice, avec exactement le même identifiant bidon et le même mot de passe, il s’affiche la page suivante :

Pour ceux qui ne le savent pas, afin de permettre de sécuriser les opérations bancaires sur internet, le Crédit Mutuel met à disposition de ses clients un service d’identification renforcée constituée d’une carte de clés personnelles. Cette carte permet, grâce à une série de numéros personnels, de renforcer l’authentification sur Internet.
Lors d’une transaction, le code correspondant à une case donnée est demandé. Par exemple, il est demandé le code qui se trouve en F7. En répondant 1321, le Crédit Mutuel s’assure que la personne qui demande la transaction est bien en possession de la carte.
Continuons et cliquons sur « suivant ». Une autre page s’affiche. Il est alors demandé ni plus ni moins de remplir toutes les cases de la carte de clés personnelles !

Motivés, remplissons les 64 cases de numéros bidons et cliquons sur OK, une page de confirmation d’affiche :

Les escrocs s’assurent ici qu’ils possèdent bien les bonnes informations. Celles-ci vont leur permettent de vider votre compte en banque grâce à ce phishing Crédit Mutuel.
Banque Populaire
2013 : la « loi de confiance en l’économie numérique »
Cet exemple de phishing Banque Populaire est un peu original. Pour une fois, il ne vous est pas fait part d’une éventuelle irrégularité sur votre compte bancaire. Ceci, contrairement aux tentatives d’hameçonnage les plus courantes.
Vous êtes en effet invité à renseigner vos coordonnées bancaires dans le cadre de la loi de confiance en l’économie numérique ! Mais ne vous y trompez pas, c’est une arnaque de type phishing Banque Populaire.
Ce courriel, soi-disant émanant de la Banque Populaire, est plutôt court. Il ne s’étend pas en justification sur la nécessiter de répondre rapidement, ce qui peut également être troublant. Heureusement pour nous, les nombreuses fautes d’orthographe ne laissent que peu de doutes sur le caractère frauduleux de cet e-mail.
De plus, en survolant sans cliquer avec sa souris le lien « accéder au dossier » présent dans cet e-mail, on pourra voir en bas en gauche de son écran apparaitre l’adresse du lien vers lequel redirige cet e-mail. On pourra ainsi s’apercevoir que cela n’a rien à voir avec la Banque Populaire. On conclura donc rapidement à une tentative de phishing Banque Populaire.
Restez prudent à la réception d’un courriel de votre banque. Si vous avez un doute, vous pouvez également contacter celle-ci par téléphone. Votre banque connait bien ce genre d’arnaque de type phishing Banque Populaire. Ils pourront vous confirmer de manière certaine qu’ils ne sont pas les auteurs de ce genre d’e-mails.

Rappel : loi de confiance en l’economie numerique.
Chèr (e) Client (e) de la Banque Populaire,
Vous n’avez pas renseigné les informations relatives à la loi de confiance en l’economie numerique.merci de bien vouloir les renseigner et verifier la validité de vos coordonnées en cliquant sur le lien ci-dessous:
ACCEDER AU DOSSIER
Merci Pour Votre Collaboration
Cordialement,
Groupe Federale des Banques Populaires ® ,Val de France 2013
Visa
2011 : un faux « Verified by Visa »

Chere Madame, cher Monsieur, :
Cet email confirme que vous avez bien cree un nouveau mot de passe et selectionne des questions secretes pour votre compte
Si vous n ‘avez pas effectue ces modifications
En effet le 24 Février 2011 nous avons prelever une somme erronee de 137.30 EURO Cet confusion est essentiellement du la correspondance de vos noms et prenoms avec ceux d un autre client.
A fin de proceder a un remboursement on votre faveur nous vous prions de bien vouloir cliquer sur le lien ci-dessous et fournir toute information
susceptible d accelerer ce reversement.
Remplissez le formulaire information de en cliquant sur ce lien si dessous:
[supprimé par arnaqueinternet.com]
1-Connectez-Vous
2-Confirmer vos informations de compte.
3-Reconnectez vous.
Nous vous remercions de votre grande attention a cette question. S’il vous plait comprenez que c’est une mesure de securite destinee a vous proteger ainsi que votre compte. Nous nous excusons pour tout inconvenient… »
2013 : « votre carte bancaire vient d’être suspendue »

Cher client ,
Nous vous informons que votre Carte Bancaire vient d’etre suspendue par nos services suite au nouvelles mesure de securite mise en place pour lutter contre les fraudes, Les achats sur Internet sont devenus monnaie courante. Avec eux est apparu un besoin croissant de securisation des paiements tant pour les consommateurs que pour les sites commercants.
Nous vous invitons a effectuer la mise a jour ou la creation de votre compte verified by visa . Pour votre securite, nous avons suspendue votre Carte de credit. Pour lever cette suspension suivez la procedure indiquer pour Mettre a jour votre Carte Credit.
Cliquez sur le lien ci-dessous pour ouvrir une fenetre de navigateur securise.
Confirmez que vous etes bien le titulaire du compte et suivez les instructions.
Acceder A Votre Compte

Note: Si vous n’effectuez aucune actions avants le 23 Jan 2013, nous serons contraints de suspendre votre carte definitivement aupres de votre banque emettrice.
Nous vous remercions de votre cooperation dans le cadre de votre dossier N:0182940622.
Visa et MasterCard vous propose un dispositif d’authentification capable de lutter contre l’utilisation frauduleuse de votre carte bancaire sur Internet .
Support Clients Service.
Copyright 2000-2013 VerifedbyVisa . Tous droits reserves.
2013 : « activer la carte » sur un serveur « sécurisé »

Il est maintenant nécessaire pour tous les détenteurs de carte Visa pour activer la carte pour s’assurer que le compte est maintenu. Cela peut être fait soit en ligne ou à votre banque locale. Il est facile et ne prend que quelques instants. Vous pouvez activer ici, sur le site de l’émetteur de votre participation ou au cours de la procédure de paiement chez un commerçant participant en ligne. Cependant, toutes les informations sensibles sont protégées par la technologie SSL. S’il vous plaît mettre à jour vos dossiers dès que possible.
Vous pouvez activer maintenant en entrant votre numéro de carte sur notre serveur sécurisé. Votre émetteur de la carte participe au programme Vérifié par Visa il est donc nécessaire de compléter un processus d’activation brève. Votre identité sera vérifiée et un mot de passe personnels sera créé.
Service de carte de crédit.
© Copyright Visa Inc 2013. Tous droits réservés.
Un faux SMS ou un appel au nom de votre banque ? Racontez-le en commentaire, en précisant le numéro ou l’adresse utilisés. Ces témoignages aident d’autres clients à raccrocher à temps.



(1) Suffit –comme d’habitude — d’ouvrir l’en-tête de leur e-mail:
Return-Path:
Sûr et certain que le CA n’envoie pas ses mails à partir de la Pologne.
(2) On ne suit jamais des liens. On se connecte systématiquement sur leur site en direct.
Une grande campagne d’information du gouvernement n’est pas du luxe.
Bonsoir
un mail me demandant une photocopie à envoyer à ma banque et un second mail avec le même message intégral émanant d’une caisse d’épargne Auvergne Limousin. Je pense que c’est une arnaque
objet :00458784521023140
avec un fichier à télécharger pour un document important
je pense à ne arnaque
Je viens d’etre victime d’une arnaque avec une soi disant amie sur facebook…..
cette personne (Marie Chevallier) au bout d’un mois, se dit en difficulté financière, me demande un coupon PCS, que l’on achète dans un tabac en général. Puis de fil en aiguille, elle vous en réclame encore plus en inventant des histoires que sa carte bancaire de l’agence postale ne fonctionne pas a l’étranger….. avec des promesses de vous rembourser….
Un jour je reçois un chèque d’un Mr Jean pour me rembourser et transféré à cette dame le restant de la somme. sauf que le chèque est un chèque volé a BNP-Parisbas et au bout d’un mois il est rejeté (7000€). Ma banque m’indique de déposer plainte, ce que je fis… chose que j’ignorai, c’est que quand vous signez un chèque au dos avec la mise du N°de compte, vous êtes responsable des dettes que ceci peut entrainerez et vous devez rembourser la banque… autre chose, un chèque reçu, c’est 60jours pour le rejeter…. le jeu de mot des banques pour se couvrir alors qu’elles ont crédité votre compte dix jours après. A la gendarmerie il m’a été dit que c’était à moi de demander à l’auteur du chèque si je pouvais l’encaisser et si c’était un bon chèque. a la sortie je rembourse ma banque en tirant la langue, et les escrocs ont un bel avenir devant eux… A bon entendeur….!
Reçu aujourd’hui message « BANQUE POPULAIRE »
Lors de votre dernière connexion vous avez été informé de l’obligation d’adhérer à la nouvelle règlementation concernant la fiabilité pour les achats C.B. sur internet et mise en place d’un arrêt pour vos futurs achats. Or nous n’avons a ce jour pas reçu d’adhésion de votre part et nous sommes au regret de vous informer que vous pouvez plus utiliser votre carte sur internet
(puis pavé « mettre à jour votre dossier »)
12 mails liés à banque populaire ces derniers jours, + Sté générale + crédit du Nord. Comment arriver à bout de tout ça ??
Bonjour, j’écris que j’ai de plus en plus de mails provenant de banques m’indiquant qu’un tiers suspect a accédé à mon compte et de vérifier mon identité !
Problème, je ne suis affilié à aucune d’entre elles ! Je trouve ça aberrant car même pour ma propre banque, je n’ai jamais conversé par mail. J’essaye de bloquer au maximum ce type de mail mais ça revient toujours à la charge.
moi j’ai reçu de Monsieur ROUX Sébastien compte IBAN FR91 2004 1000016655930M02081, à la Banque POSTALE France pour une assurance de perte travail ou maladie je dois payer 598 euros pour la somme d’un prêt de 10000 euros
arnaque ou pas ?
cette offre, pouvez-vous me renseigner j’ai un doute sur une arnaque ?
Merci
Bonjour, je vous demande comment marche une carte bancaire visa ??
Je viens de recevoir à l’instant ce phishing. J’avais un doute en voyant que mon e-mail n’est pas un texte mais bien une image png. Je suis tombé sur vous pour avoir une confirmation.
Je ne sais pas quand date votre article mais je sais qu’il y a eu une modification comme si l’escroc avait lu votre site.
Maintenant il y a un logo de la banque postale et les quelques fautes d’orthographe ont disparu. Au lieu de corriger la faute du mot « dauthentficaton », il a préféré le supprimer définitivement. Mais il y a quand même quelques erreurs grammaticales mais j’hésite à le dire sachant que le « c*nnard » peut le lire ici pour y remédier.
Bonjour,
Mon mari a répondu à un mail edf qui le menaçait de couper nos fournitures, il a donné mes informations personnelles telles que mes nom, prénom, adresse, date de naissance et numéro de téléphone ainsi que malheureusement pour moi mes données bancaires donc les chiffres figurant sur ma carte bleue.
J’ai fait opposition dans la nuit sur ma carte bancaire quatre heures après la fraude, ma banque n a rien constaté sur mon compte moi non plus, mon conseiller m’a assuré qu’il n’y avait plus aucune crainte.
Mais j’ai très peur, et je me demande ce que ces fraudeurs peuvent faire avec mon identité si il n’y a plus rien à craindre pour mon compte!
Merci pour vos réponses
Bonjour, j’ai aussi été victime de ce phishing… Ai-je des chance de me faire rembourser?? Le total des sommes s’élève à plus de 700 €!!
Je suis complètement dépitée….
Merci de m’indiquer les démarches à suivre pour récupérer mon argent.
@Jouffroy
Voir la rubrique « Récupérer votre argent auprès de votre banque » dans la section https://arnaqueinternet.com/arnaque-internet-que-faire/
Bonjour, j’ai été victime de ce phishing.
Pas suffisamment vigilante ce jour là, j’ai remplie toutes les cases, donc donné toutes mes coordonnées.
C’était un jour férié.
Je me suis rendue très vite compte qu’il s’agissait d’un phishing et donc fait le nécessaire pour que les fraudeurs arrêtent d’utiliser mon compte.
Prélèvement environ de 100 € sous forme de différents petits achats.
Hors la banque refuse de m’indemniser, invoquant leurs conditions générales, que le porteur de la carte est le seul responsable de ses codes, et que dans la mesure où je les ai divulgués, je suis redevable de ses prélèvements.
Puis je faire un recours, quelles sont les solutions pour obliger ce service d’assurance à m’indemniser.
Merci pour le temps que vous m’accordez.
C’est une grosse arnaque.
Cela dit ils sont quand même doués et se sont amélioré, vu que maintenant ils créent même des sites internet.
http://www.socialfinancegroup.ueuo.com est un faux ! Une Arnaque !
Il passe par la Banque Populaire ! Ne leur répondez pas !
Contacts:
Emails: joan.corberand@financier.com socialfg-service-fr@mail.com
site: http://www.socialfinancegroup.ueuo.com
Social Finance Group
France
square georges rizet rosny 93110 sous bois
Grande Bretagne
2 Hertsmere Road, Canary Wharf, London E14 4AB
Tel:+330679998167
Tel:+447042039360
fax:+44-7039-405-302
bonjour
Avez vous eu une réponse au sujet de socialfinancegroup??
Ceci est-il un Faux ? Il passe par Le Groupe des banques populaires France ?
Social Finance Group
site: http://www.socialfinancegroup.ueuo.com
Ceci est-il un faux ? Il passe par le Groupe des Banques Populaires ?
joan.corberand@financier.com
France
square georges rizet rosny 93110 sous bois
Grande Bretagne
2 Hertsmere Road, Canary Wharf, London E14 4AB
Tel:+330679998167
Tel:+447042039360
fax:+44-7039-405-302
Merci
@amy,
Contactez votre banque. En cas d’utilisation frauduleuse de votre CB, la loi impose à la banque de vous rembourser.
Bonjour,
shineinthebox.com a prélevé de l’argent sur mon compte sans mon autorisation et je ne sais pas comment faire. ce site n’as pas de téléphone je ne peut donc pas les contacter . QUE DOIS JE FAIRE ? svp
et j’avais commandé sur un autre site complétement différent un sac, je n’ai toujours pas de nouvelle de la part et ils n’ont toujours pas prélever l’argent sur mon compte ni dit quand j’allais recevoir mon sac et eux aussi n’ont pas de numéro de téléphone. j’ai peur qu’on me prélevé encore de l’argent . AIDEZ MOI S’IL VOUS PLAIT
Merci d’avance
j’ai reçu ça alors que je n’ai pas de compte orange
Problème de facturation Orange
Cher client Orange,
Attention ! Tentative d’intrusion dans votre compte Orange! Quelqu’un avec le IP address 193.250.56.242 a essayé d’accéder à votre compte personnel! Nous vous prions de bien vouloir vous connecter à votre compte Orange Et mettre a jour vos informations confidentielles ! Vous avez un détlai de 48h pour rétablir l’accès à votre compte sans ceux Ce dernier sera définitivement supprimé.
Il est facile:
1. Cliquez sur le lien ci-dessous pour ouvrir une fenêtre de navigateur sécurisé.
2. Confirmez que vous êtes le propriétaire du compte, puis suivez les instructions.
Cliquez sur pour confirmer votre compte
Important :
S’il vous plait entrer les informations correctes a fin de ne pas la survenance de tout problème dans la mise à jour compte et si vous n’avez pas ajouté des informations a nous en moins de un mois, votre compte sera fermé.
Nous vous remercions de votre collaboration.
Merci
Orange
Ce courriel a été envoyé par un système automatise, donc si vous répondez, personne ne le verra. Pour entrer en contact avec nous, vous connecter a votre compte et cliquez sur « Nous contacter » en bas de n’importe quelle page.
Copyright © 2012 Orange, Inc. Tous droits réserves.
Orange ID CP05
Bonsoir,
ce même type d’arnaque existe pour EDF avec menace de coupure de l’électricité et de frais supplémentaires si vous ne régularisez pas votre situation. Un lien vous dirige vers une page bleu-ciel EDF qui vous demande vos coordonnées postales et surtout votre numéro de carte bancaire.
Il faut faire attention. Pour info c’est signé d’un certain Dominique REMOND qui se fait aussi passer pour le directeur commercial de grands groupes comme SFR, Orange, etc.. et arnaque de la même façon avec un mail truffé de fautes d’orthographe.
@Vanessa
Contactez votre banque et faites opposition sur votre CB.
Cordialement
L’équipe d’arnaqueinternet.com
Bonsoir!!
quelqu’un pourrait il me répondre svp car j’ai donné mes coordonnées bancaires à un type par sms. Je sais je n’aurais jamais dû mais j’ai cru qu’il était de confiance. Seulement voila je le regrette et j’ai très peur qu’il s’en serve pour vider mon compte même s’il n’a pas le code, c’était juste pour un virement!!!!!!
une réponse rapidement merci merci
Bonjour,
59,80 semble être une somme fétiche. Ça fait trois fois que je reçois un courriel de source non identifiée avec le logo « Vérified by visa » me disant que cette somme a été doublement débitée de mon compte et je n’ai qu’à remplir rapidement le formulaire ou bien je ne serai pas remboursée de la somme. Ben voyons.
Désolée Josy, j’espère que votre banque a été performante!
Je viens de me faire arnaquer . J’ai reçu un formulaire de SFR avec leur en-tête donc faux document pour un trop perçu de 59.80 . Ils m’ont demandé mon numéro de CB pour me rembourser ce trop perçu et ils en ont profité pour me prélever des sommes importantes. Je ne sais pas quoi faire